


Аудит безопасности сайта
Находим слабые места сайта раньше, чем это сделают злоумышленники.
Заказать проверку

Когда нужен аудит безопасности сайта


Что входит в аудит безопасности сайта
Аудит уязвимостей сайта охватывает четыре зоны — от кода до сервера.


Чем аудит Аспро отличается от типовой проверки
- Кастомный код, а не только ядро. Основные дыры на практике — в доработках шаблона и модулях, а не в ядре системы. Обновление ядра их не закроет — нужна отдельная проверка.
- Экспертиза на стыке кода и платформы. Каждый день работаем с проектами на 1С-Битрикс, Аспро и их доработками — быстрее находим нетипичный код, чем подрядчик с универсальным профилем.
- Срок 3–4 дня. Быстрее, чем у большинства подрядчиков, которые лечат сайты от вирусов, и на порядок быстрее классического тестирования на проникновение.
Как проходит аудит
1
Оценка объема и стоимости
Присылаете ссылку на сайт — оцениваем объем доработок, называем срок и цену.
2
Сбор доступов
Забираем доступы FTP/SSH и к базе данных — удаляем сразу после сдачи отчета.
3
Анализ и отчет
Ищем вредоносный код и слабые места, готовим таблицу находок с планом устранения уязвимостей.
4
Презентация результатов
Показываем текущие проблемы на созвоне и отвечаем на вопросы.
Как выглядит отчет по аудиту
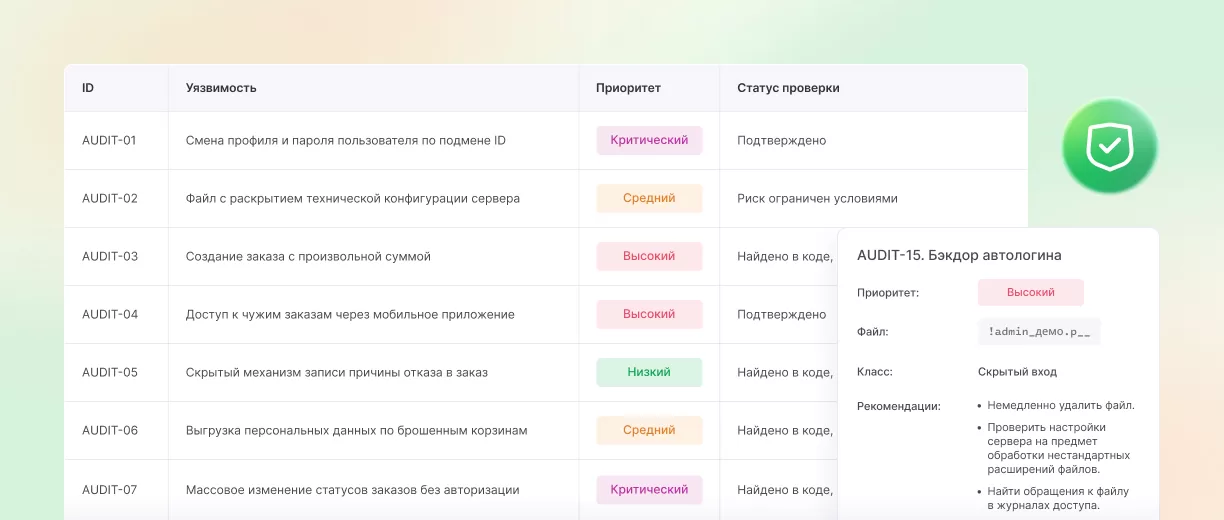
Мы провели аудит уязвимостей сайта и нашли 20 проблем с разным приоритетом: 5 критических, 7 высоких, 5 средних и 3 низких. Среди них — возможность подделки успешной оплаты и полный захват административных аккаунтов различными способами. Для конфиденциальности и безопасности клиента данные в примере обезличены.
Отчет по аудиту — сводная таблица находок с оценкой критичности и карточка на каждую уязвимость: что нашли и как исправить.
Скачать пример отчета
*Точную сумму называем после оценки объема кастомизации: чем больше самописного кода, тем больше часов на анализ.
**Устранение уязвимостей — отдельная услуга, стоимость озвучиваем на презентации отчета.
Заказать аудит безопасности сайта
Оставьте заявку: пришлите ссылку на сайт, мы оценим объем и назовем окончательную стоимость.
Часто задаваемые вопросы по аудиту безопасности сайта
В среднем — 3–4 дня с момента получения доступов. Срок зависит от объема доработок: чем больше самописного кода и интеграций, тем дольше идет анализ.
Аудит информационной безопасности сайта требует доступа к панели администратора, к серверу и слепка базы данных. Доступы удаляем сразу после сдачи отчета — не храним их и не копируем за пределы рабочей задачи.
Лечение реагирует на уже случившееся заражение: чистит сайт и восстанавливает работу. Аудит смотрит шире — ищет не только текущий вирус, но и слабые места, которые привели к взлому сайта и могут привести к нему снова, включая веб-шелл и проблемы в кастомном коде. После лечения без аудита велик риск повторного заражения через ту же дыру.
Типовая проверка закрывает только ядро системы. Мы проводим комплексный аудит безопасности сайта методом white box тестирования (белого ящика): разбираем еще и доработки шаблона, самописные модули, интеграции и вредоносный код, оставленный в кастомных файлах, — именно там на практике находится большинство реальных дыр.
Смотрите оценку критичности по каждой находке и решаете, что чинить в первую очередь. Если нужна помощь — проектная команда Аспро закрывает найденные проблемы как отдельную услугу. Если ремонт старого кода обходится дороже, чем миграция сайта на готовое решение, скажем об этом честно — на новом решении защита сайта уже не зависит от накопленного кастома.
Мы специализируемся на 1С-Битрикс — вся методика и опыт построены на этой платформе, включая типовые доработки на ней. Для сайтов на других платформах предложим другой формат работы или порекомендуем подрядчика — уточните у менеджера при заявке.
Да. Запросы, которые могут случайно нарушить работу функций — сменить пароль, изменить статус заказа, удалить данные — мы не выполняем на рабочем сайте: только статический анализ кода и безопасные проверки. Основной сайт продолжает работать в обычном режиме, посетители и заказы не страдают. Если для более глубокой проверки нужна тестовая копия — используем ту, что уже есть у вас на сервере.
Отчет дает приоритет по каждой находке — критичное, высокое, среднее, низкое. Закрывать все сразу не обязательно: достаточно исправить то, что реально угрожает сайту прямо сейчас, а остальное запланировать на потом. Проектная команда Аспро поможет расставить порядок работ, если нужна помощь.
Отчет фиксирует состояние сайта на момент проверки. Если после этого в код вносили правки, ставили обновления или добавляли новый функционал — часть находок могла закрыться, а могли появиться новые проблемы. При заметных изменениях в проекте стоит повторить проверку, а не полагаться на старый отчет.
Обычно приступаем к оценке объема в течение одного-двух рабочих дней после заявки. Сама проверка занимает 3–4 дня после получения доступов. Если ситуация срочная — например, сайт прямо сейчас ведет себя подозрительно, — укажите это в заявке, такие обращения берем в приоритете.
Сама проверка и отчет с рекомендациями. Исправление найденных проблем — отдельная работа, которую можно заказать после того, как увидите отчет и поймете реальный объем. Так вы платите за исправление только того, что действительно нужно чинить, а не покупаете кота в мешке.